W USA z ciężarówek kradną sprzęt do AI. Po co przestępcom serwery warte miliony dolarów?
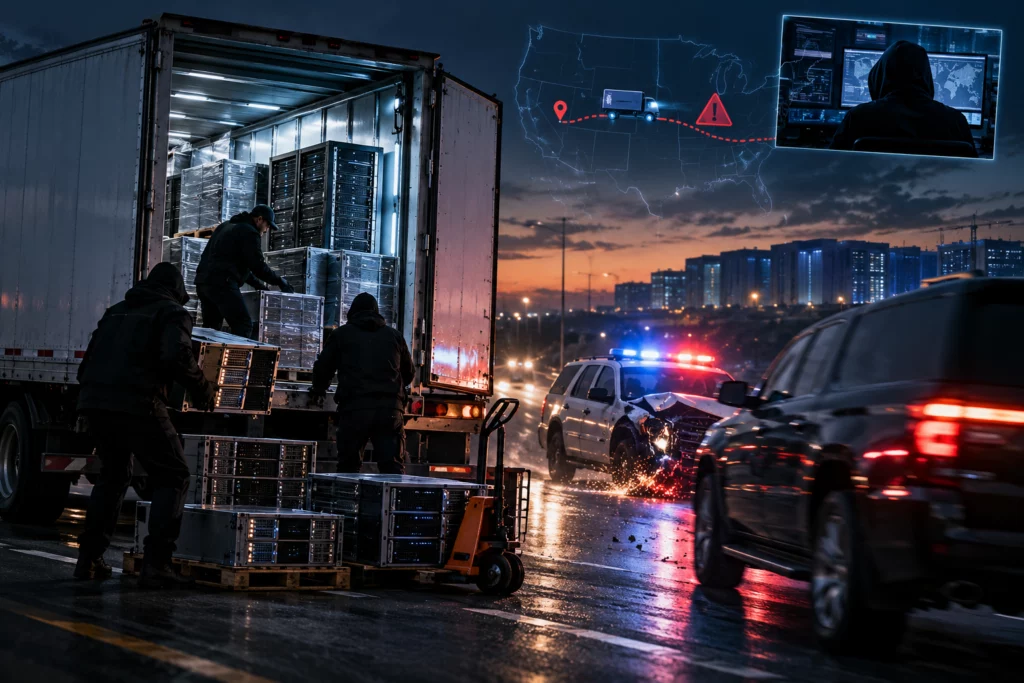
W Stanach Zjednoczonych z ciężarówek znika wyposażenie centrów danych warte miliony dolarów. Czasem przestępcy doprowadzają do kolizji z pojazdami eskorty, ale znacznie częściej wykorzystują sfałszowane dokumenty i przejęte konta przewoźników. Specjaliści badający kradzieże ładunków mówią już o stratach liczonych w setkach milionów dolarów. Jak działają te schematy, dlaczego GPS nie zawsze chroni towar i na ile podobne przestępstwa dotyczą Europy?
Ciężarówka przewożąca sprzęt serwerowy o wartości około 13 mln dolarów jechała do Fayetteville w stanie Georgia, gdzie powstaje duży kompleks centrów danych. Za nią podążał samochód eskorty z dwoma policjantami, którzy poza służbą dorabiali jako ochroniarze. W pewnej chwili w ich auto uderzył sedan. Ochroniarze się zatrzymali, a kierowca ciężarówki pojechał dalej. Naczepę później odnaleziono, jednak sprzętu już w niej nie było.
Historię tę opisał 26 października NBC News. Śledczy, z którymi rozmawiali dziennikarze, uważają, że zderzenie było celowe: w ten sposób przestępcy pozbyli się eskorty. W innym przypadku z Kalifornii do Teksasu przewożono komponenty szaf serwerowych warte około 10 mln dolarów. Samochód ochrony zatrzymało zderzenie z SUV-em, po czym ładunek również zniknął. Według rozmówców NBC dane o położeniu drugiej przesyłki w systemie monitorowania zostały sfałszowane.
Najbardziej kłopotliwe pytanie w obu historiach dotyczy kierowców. Dlaczego po zdarzeniu z udziałem ochrony kontynuowali jazdę? Scott Cornell, ekspert od kradzieży ładunków i szef amerykańskiego oddziału stowarzyszenia bezpieczeństwa transportu TAPA, wiąże skuteczność takich napadów z niedostateczną weryfikacją osób, którym powierzono przewóz. Udział konkretnych kierowców w przestępczej zmowie pozostaje jednak na razie hipotezą śledczych. Już w sierpniu magazyn WIRED próbował niezależnie potwierdzić w policji dwa podobne zdarzenia i informował, że brakuje oficjalnych szczegółów, choć część informacji potwierdzili inni przedstawiciele branży.
Zlecenie od prawdziwego przewoźnika, który nic o nim nie wie
Najbardziej niepokojąca część tej historii obywa się bez taranowania i pościgów. W wielu przypadkach kosztowny ładunek odbierają osoby z dokumentami, które na pierwszy rzut oka wyglądają na autentyczne. Magazyn widzi dane firmy transportowej, kierowca przedstawia informacje potrzebne do załadunku, a spedytor otrzymuje potwierdzenie zlecenia. Problem wychodzi na jaw później, gdy pojazd trafia pod zupełnie inny adres.
Jedną z takich metod FBI szczegółowo opisało w ostrzeżeniu z 30 kwietnia 2026 roku. Wszystko zaczyna się na giełdzie transportowej, czyli internetowej platformie, na której spedytorzy wystawiają ładunki, a przewoźnicy szukają zleceń. Przestępcy korzystają z przejętego konta firmy transportowej lub spedycyjnej, publikują atrakcyjne fikcyjne zlecenie i wysyłają zainteresowanym przewoźnikom link rzekomo prowadzący do umowy, reklamacji albo weryfikacji dokumentów. Odsyła on do fałszywej strony, przez którą na komputer może trafić program umożliwiający zdalny dostęp.
Po przejęciu cudzego konta oszuści sami odpowiadają na rzeczywiste oferty przewozu. Niekiedy zmieniają dane kontaktowe firmy w amerykańskim federalnym rejestrze przewoźników oraz informacje o ubezpieczeniu. Następnie przekazują zlecenie innemu kierowcy z podrobionymi dokumentami albo powierzają transport prawdziwemu przewoźnikowi, który może nie mieć pojęcia, że uczestniczy w przestępstwie. Ładunek trafia do magazynu pośredniego lub jest przeładowywany do innego pojazdu, po czym znika. W amerykańskiej branży takie nieuprawnione przekazywanie zleceń określa się jako double-brokering.
W ostrzeżeniu FBI pojawia się szczególnie wymowny szczegół: prawdziwa firma niekiedy dowiaduje się o włamaniu dopiero wtedy, gdy ktoś dzwoni z pytaniem o zaginioną ciężarówkę. Do tego momentu spedytor może być przekonany, że współpracuje ze sprawdzonym partnerem. NBC News opisuje również przypadki, w których wspólnicy przestępców posługiwali się przy zatrudnieniu na stanowisku kierowcy fałszywymi prawami jazdy, także przygotowanymi z użyciem sztucznej inteligencji. Na podstawie dostępnych materiałów nie da się ustalić, jak często stosowano właśnie takie dokumenty.
System śledzenia również nie daje pełnej gwarancji bezpieczeństwa. W przypadku transportu wartego 10 mln dolarów dziennikarze piszą o prawdopodobnym fałszowaniu współrzędnych. Publicznie wiadomo jednak tylko tyle, że aplikacja pokazywała nieprawidłową lokalizację. GPS spoofing w ścisłym znaczeniu technicznym polega na emitowaniu fałszywego sygnału nawigacyjnego; błędne współrzędne mogą też wynikać z ingerencji w przesyłanie lub przetwarzanie danych. Nie ujawniono, jaką dokładnie metodę zastosowali przestępcy w tym przypadku.
Dlaczego ładunek jednej naczepy może być wart dziesiątki milionów
Centra danych służą do przechowywania i przetwarzania ogromnych ilości informacji. Znajdują się w nich serwery, wydajne układy obliczeniowe, pamięci, systemy chłodzenia oraz zasilania. Gwałtowna rozbudowa infrastruktury dla sztucznej inteligencji zwiększyła skalę transportu takiego sprzętu. Jego wartość łatwo przy tym zlekceważyć, patrząc jedynie na gabaryty: kilka szaf serwerowych z podzespołami obliczeniowymi może zajmować stosunkowo niewiele miejsca w naczepie.
Firma Overhaul, zajmująca się monitorowaniem ryzyka w transporcie, wycenia pojedynczą szafę serwerową o wysokiej wydajności na około 3 mln dolarów. Oznacza to, że zwykła ciężarówka może przewozić towar wart dziesiątki milionów. Przestępców interesują także mniej rzucające się w oczy materiały: pamięci, sprzęt sieciowy, kable światłowodowe, przewody miedziane i elementy zasilania. Popyt na nie napędza zarówno budowa nowych centrów danych, jak i modernizacja już istniejących.
Sprzedaż takiego łupu jest trudniejsza niż zbycie skradzionych telefonów czy urządzeń AGD. Według ekspertów, z którymi rozmawiało NBC News, część sprzętu jest rozbierana na podzespoły i sprzedawana przez nieoficjalnych pośredników. Śledczy przypuszczają, że nabywcy za granicą bywają znajdowani jeszcze przed kradzieżą; jako jeden z możliwych kierunków wskazują Chiny, gdzie amerykańskie ograniczenia eksportowe utrudniają dostęp do niektórych zaawansowanych technologii. Nie ma jednak publicznych dokumentów potwierdzających, że towary z dwóch opisanych napadów trafiły właśnie do Chin.
100 mln, 150 mln dolarów i statystyki wymagające wyjaśnienia
Kwota "ponad 100 mln dolarów od czerwca", przytoczona w październikowym materiale NBC News, pojawiła się w mediach branżowych znacznie wcześniej. Już 14 sierpnia FreightWaves podał, że według obliczeń Scotta Cornella zgłoszona wartość znanych mu kradzieży wyposażenia centrów danych od 3 czerwca sięgnęła 110,6 mln dolarów. Chodziło o ładunki warte od 2 mln do 38 mln dolarów. Są to zgłoszone straty, których nie potwierdzono jeszcze prawomocnymi rozstrzygnięciami sądów.
Pojawiła się też wyższa wycena. 21 października Overhaul poinformował o kradzieżach sprzętu dla sztucznej inteligencji o wartości przekraczającej 150 mln dolarów w 2026 roku. W analizowanej przez firmę próbie oszustwo wykorzystano w 92 proc. przypadków kradzieży drogich ładunków technologicznych. W publicznym komunikacie nie podano jednak ani pełnej liczby analizowanych zdarzeń, ani dokładnego zasięgu geograficznego próby. Dlatego kwot 150 mln dolarów od Overhaul i 110,6 mln dolarów podanych przez Cornella nie wolno sumować ani traktować jako dwóch niezależnych szacunków za ten sam okres. Dane pokazują skalę zidentyfikowanych strat, lecz nie pozwalają ustalić dokładnej liczby skradzionych ciężarówek.
Szerszy obraz przedstawia CargoNet, system analizujący kradzieże ładunków należący do firmy Verisk. W 2025 roku wartość towarów skradzionych w USA i Kanadzie oszacowano na niemal 725 mln dolarów, o 60 proc. więcej niż w 2024 roku. W drugim kwartale 2026 roku CargoNet odnotował 677 zdarzeń, o 26 proc. mniej niż rok wcześniej. Łączne szacowane straty w tych samych trzech miesiącach wzrosły jednak ze 135,7 mln do 304,6 mln dolarów. W przypadkach, w których znano wartość towaru, średnia strata wyniosła 564 009 dolarów.
Statystyka obejmuje wszystkie rodzaje ładunków, w tym metale, żywność i towary konsumpcyjne. Jednak to właśnie duże kradzieże sprzętu technologicznego oraz metali znacząco zwiększyły straty finansowe. Liczba zdarzeń może maleć, a ich łączny koszt rosnąć, ponieważ grupy przestępcze wybierają wyjątkowo drogie przewozy. Dwa ataki na samochody eskorty przyciągnęły największą uwagę, ale dane Overhaul pokazują również znaczenie oszustw, w których nie stosuje się przemocy.
Co dzieje się ze skradzionym sprzętem
Nie wszystkie ładunki przepadają jednak bez śladu. W czerwcu policja hrabstwa Cook w stanie Illinois znalazła na parkingu pod Chicago dwie skradzione naczepy. W jednej były przewody miedziane o wartości około 300 tys. dolarów, skradzione w Alabamie. W drugiej znajdowało się wyposażenie zasilania centrów danych warte około 1 mln dolarów, wcześniej skradzione na Florydzie. Właściciel parkingu zapamiętał, że obie naczepy przywiózł ten sam człowiek.
Pierwszy ładunek udało się odnaleźć dzięki informacji o jego lokalizacji. To ważny szczegół w opowieściach o fałszowaniu sygnału GPS: monitoring nadal pomaga w poszukiwaniach, choć przestępcom czasem udaje się go obejść. Policja nie podała, że za obiema kradzieżami stała jedna grupa, ani nie ujawniła, jaką drogą zamierzano sprzedać towar. Przewody miedziane i sprzęt dla centrów danych stanowiły dwa osobne ładunki; śledczy nie sprecyzowali też przeznaczenia kabli.
Dlaczego ta amerykańska historia dotyczy Polski i Litwy
Europejscy spedytorzy już mierzą się z bardzo podobnymi metodami oszustwa. 15 czerwca 2026 roku CLECAT, europejskie stowarzyszenie firm transportowo-spedycyjnych, opublikowało specjalne wytyczne dotyczące zapobiegania kradzieżom poprzez podszywanie się pod prawdziwe przedsiębiorstwa. Wymieniono w nich fałszywych przewoźników, przejęte konta, podrobione polisy, adresy e-mail łudząco podobne do autentycznych oraz oszukańcze dyspozycje zmiany miejsca dostawy.
W lutym Międzynarodowy Związek Ubezpieczycieli Morskich IUMI oraz europejski oddział TAPA także ostrzegły przed nasilaniem się takich przestępstw. Organizacje zwróciły uwagę na odpowiedzialność operatorów giełd transportowych: tam, gdzie weryfikacja użytkowników jest słaba i nie wymaga się uwierzytelniania wieloskładnikowego, przestępcom łatwiej podawać się za legalną firmę.
Według TAPA EMEA w ciągu 18 miesięcy do 30 czerwca 2026 roku w Europie, na Bliskim Wschodzie i w Afryce odnotowano 58 661 zgłoszeń przestępstw wymierzonych w ładunki. Wartość skradzionych towarów podana w zgłoszeniach przekroczyła 1 mld euro, mimo że dane o wysokości strat finansowych zawierało zaledwie 7,8 proc. zgłoszeń. Zasięg tych danych jest znacznie szerszy niż sama Unia Europejska, dlatego nie można ich bezpośrednio porównywać ze statystykami CargoNet dla USA i Kanady. Widać jednak, że europejski rynek zmaga się z podobnym problemem weryfikowania tożsamości przewoźników oraz kontroli wydawania towaru.
Polski lub litewski przewoźnik może zetknąć się z taką sytuacją podczas całkiem zwyczajnego kursu. Wyobraźmy sobie hipotetyczny transport elektroniki z Polski na Litwę. Kierowca otrzymuje dokumenty i odbiera towar z magazynu, a chwilę później dyspozytor dostaje wiadomość rzekomo od znajomego spedytora: rozładunek przeniesiono pod inny adres. Jeśli poczta partnera została przejęta, e-mail będzie wyglądał wiarygodnie. Gdy okaże się, że odbiorca był oszustem, zleceniodawca, spedytor, przewoźnik i ubezpieczyciel zaczną spierać się o to, kto zatwierdził zmianę adresu i komu rzeczywiście wydano towar.
W międzynarodowym transporcie drogowym w Europie obowiązuje Konwencja CMR, która reguluje umowę przewozu i odpowiedzialność stron. Jej artykuł 12 określa, kto i na jakich warunkach ma prawo zmienić miejsce dostawy; artykuł 17 ustanawia ogólne zasady odpowiedzialności przewoźnika za utratę ładunku między przyjęciem a wydaniem oraz przesłanki zwolnienia z tej odpowiedzialności. Sama wiadomość e-mail nie dowodzi więc, że zmianę adresu zleciła osoba uprawniona. Wynik sporu zależy od dokumentów, postępowania uczestników przewozu i okoliczności konkretnej sprawy.
Na tych właśnie etapach koncentrują się zalecenia europejskich stowarzyszeń i FBI: weryfikacja tożsamości kierowcy i danych firmy przed załadunkiem, niezależne potwierdzanie zmian trasy za pomocą wcześniej znanego kontaktu, sprawdzenie ubezpieczenia oraz udokumentowanie, kto odebrał ładunek i komu go wydano. To wszystko pochłania czas i pieniądze. Utrata przesyłki wartej miliony może jednak kosztować znacznie więcej niż dodatkowe kontrole, a zakres ubezpieczenia nie zawsze odpowiada pełnej wartości przewożonego sprzętu.
Co nadal pozostaje niewyjaśnione
Informacje o atakach na samochody eskorty pochodzą na razie przede wszystkim od śledczych i przedstawicieli branży; organy ścigania nie ujawniły wszystkich okoliczności. Nie ustalono też końcowych nabywców skradzionych serwerów ani dokładnej techniki fałszowania lokalizacji ładunku wartego 10 mln dolarów. FBI opisało jednak przejmowanie kont transportowych i przekierowywanie ładunków jako rzeczywiście stosowany proceder, a statystyki sektora ubezpieczeń potwierdzają wzrost wartości strat w poszczególnych kradzieżach.
Dla przewoźnika najbardziej niepokojący jest jeden szczegół: ładunek może zniknąć, zanim ktokolwiek będzie miał powód podejrzewać napad. Dokumenty będą wyglądały na prawdziwe, kierowca otrzyma zgodę na załadunek, a w systemie pojawi się zwykłe potwierdzenie przewozu. Dlatego kolejny poważny spór po takiej kradzieży najpewniej zacznie się od prostego pytania: kto właściwie polecił wydać ładunek człowiekowi, który przyjechał go odebrać?
Komentarze
Dodaj komentarz
Jūsų komentaras