В США из фур крадут оборудование для ИИ. Зачем преступникам серверы на миллионы долларов?
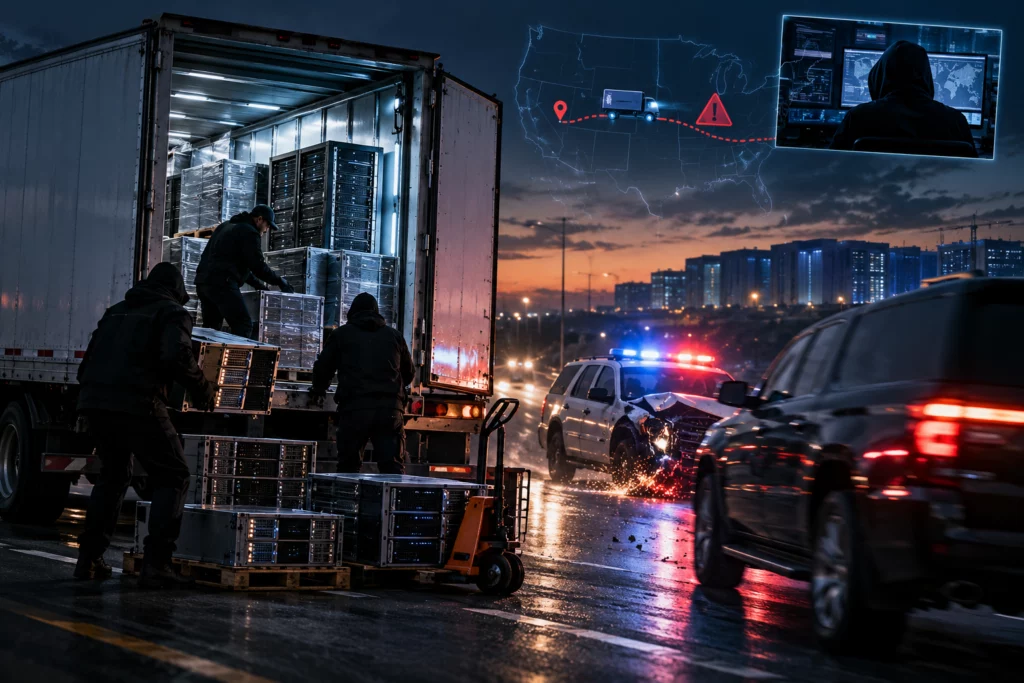
В США из фур похищают оборудование для дата-центров стоимостью в миллионы долларов. Иногда преступники устраивают столкновения с машинами сопровождения, гораздо чаще используют поддельные документы и взломанные аккаунты перевозчиков. Отраслевые расследователи уже говорят о потерях на сотни миллионов долларов. Как работают эти схемы, почему GPS не всегда спасает груз и насколько подобные кражи знакомы Европе?
Грузовик с серверным оборудованием стоимостью около $13 млн ехал в Фейетвилл, штат Джорджия, где строится крупный комплекс центров обработки данных. За ним следовала машина сопровождения с двумя полицейскими, которые в свободное от службы время подрабатывали охранниками. В какой-то момент в их автомобиль врезался седан. Охранники остановились, а водитель грузовика продолжил движение. Позже прицеп нашли, но оборудования в нём уже не было.
Историю 26 октября рассказало NBC News. Следователи, с которыми поговорили журналисты, считают столкновение преднамеренным: так преступники избавились от сопровождения. В другом случае груз с компонентами серверных стоек стоимостью около $10 млн везли из Калифорнии в Техас. Машину охраны остановило столкновение с внедорожником, после чего перевозка также исчезла. По словам собеседников NBC, координаты в системе отслеживания второго груза были подменены.
Самый неудобный вопрос в обеих историях касается водителей. Почему они продолжили путь после происшествия с охраной? Специалист по грузовым кражам Скотт Корнелл, возглавляющий американское отделение ассоциации транспортной безопасности TAPA, связывает успех подобных нападений с недостаточной проверкой тех, кому доверили перевозку. Но участие конкретных водителей в преступном сговоре пока остаётся версией расследователей. Издание WIRED ещё в августе пыталось получить независимое подтверждение двух подобных эпизодов у полиции и сообщало, что официальных подробностей недостаточно; при этом отдельные сведения подтвердили другие представители отрасли.
Заказ от настоящего перевозчика, который ничего о нём не знает
Самая тревожная часть этой истории вообще обходится без тарана и погони. Во многих случаях дорогостоящий груз получают люди с документами, которые на первый взгляд выглядят законными. Склад видит транспортную компанию, водитель предъявляет данные для погрузки, экспедитор получает подтверждение заказа. Проблема обнаруживается позже, когда автомобиль прибывает совсем по другому адресу.
ФБР подробно описало одну из таких схем в предупреждении от 30 апреля 2026 года. Она начинается на транспортной бирже, то есть онлайн-площадке, где экспедиторы выставляют грузы, а перевозчики находят заказы. Преступники используют взломанный аккаунт транспортной или экспедиторской компании, размещают привлекательную фиктивную заявку и присылают откликнувшимся перевозчикам ссылку якобы на договор, жалобу или проверку документов. Ссылка ведёт на поддельный сайт, откуда на компьютер может попасть программа удалённого доступа.
Получив управление чужим аккаунтом, мошенники уже сами откликаются на настоящие предложения перевозок. Иногда они меняют контакты компании в американском федеральном реестре перевозчиков и сведения о страховке. Затем передают заказ другому водителю с поддельными документами или поручают рейс реальному перевозчику, который может не понимать, что участвует в преступной схеме. Груз направляют на промежуточный склад или перегружают в другой автомобиль, после чего он исчезает. В американской отрасли такую несанкционированную передачу заказа называют double-brokering.
Предупреждение ФБР содержит особенно показательный момент: настоящая компания иногда узнаёт о взломе только тогда, когда ей звонят по поводу пропавшей фуры. До этого момента экспедитор может быть уверен, что работает с проверенным партнёром. NBC News также описывает случаи, когда для устройства сообщников водителями использовались фальшивые удостоверения, в том числе изготовленные с применением искусственного интеллекта. Частоту использования именно таких удостоверений установить по доступным материалам нельзя.
Система отслеживания тоже не даёт полной гарантии. В случае с перевозкой на $10 млн журналисты говорят о предполагаемой подмене координат. Но известно лишь то, что приложение показывало недостоверное местоположение. GPS-спуфинг в строгом техническом смысле предполагает подделку навигационного сигнала; ложные координаты могут также появиться из-за вмешательства в передачу или обработку данных. Каким именно способом действовали преступники в этом эпизоде, публично не установлено.
Почему груз в одной фуре может стоить десятки миллионов
Центры обработки данных, или дата-центры, нужны для хранения и обработки огромных объёмов информации. В них размещают серверы, мощные вычислительные чипы, память, системы охлаждения и электропитания. Бурное строительство инфраструктуры для искусственного интеллекта увеличило объёмы перевозок такого оборудования. Его стоимость при этом легко недооценить по внешнему виду: несколько стоек с вычислительными компонентами могут занимать сравнительно мало места в полуприцепе.
Компания Overhaul, которая отслеживает риски при перевозках, оценивает стоимость одной высокопроизводительной серверной стойки примерно в $3 млн. Значит, обычный грузовик может перевозить товар стоимостью в десятки миллионов долларов. Среди целей преступников оказываются и менее заметные материалы: память, сетевое оборудование, волоконно-оптические кабели, медные провода, компоненты электропитания. Спрос на них поддерживают как строительство новых дата-центров, так и модернизация действующих.
Сбывать такую добычу сложнее, чем украденные телефоны или бытовую технику. По словам специалистов, опрошенных NBC News, некоторые партии разбирают на комплектующие и продают через неофициальных посредников. Следователи предполагают, что покупатели за границей порой известны ещё до кражи; среди возможных направлений они называют Китай, где экспортные ограничения США затрудняют доступ к отдельным передовым технологиям. Однако открытых документов, подтверждающих отправку туда грузов из двух описанных нападений, пока нет.
$100 млн, $150 млн и статистика, которая требует пояснений
Цифра "более $100 млн с июня", прозвучавшая в октябрьском расследовании NBC News, появилась в отраслевой прессе заметно раньше. Ещё 14 августа FreightWaves сообщило, что, по подсчёту Скотта Корнелла, стоимость известных ему заявленных краж оборудования для дата-центров с 3 июня достигла $110,6 млн. В эту оценку входили партии стоимостью от $2 млн до $38 млн. Речь идёт о сообщённых потерях, ещё не подтверждённых решениями судов.
Есть и более высокая оценка. 21 октября Overhaul сообщила о кражах оборудования для искусственного интеллекта на сумму свыше $150 млн за 2026 год. В исследованной компанией выборке обман применялся в 92% случаев хищения дорогостоящих технологических грузов. При этом фирма не раскрыла в публичном сообщении полного числа рассмотренных происшествий и географических границ выборки. Поэтому $150 млн Overhaul и $110,6 млн, названные Корнеллом, нельзя складывать или рассматривать как две независимые оценки одного и того же периода. Эти данные показывают масштаб выявленных потерь, но не позволяют посчитать точное число похищенных фур.
Общую картину дополняет CargoNet, система анализа грузовых краж компании Verisk. По итогам 2025 года стоимость похищенных грузов в США и Канаде оценивалась почти в $725 млн, что на 60% больше показателя 2024 года. Во втором квартале 2026 года CargoNet зарегистрировала 677 происшествий, на 26% меньше, чем годом ранее. Но суммарные оценочные потери за те же три месяца выросли с $135,7 млн до $304,6 млн. Средняя стоимость потери по случаям, где цена товара была известна, составила $564 009.
Это статистика по всем категориям грузов, включая металлы, продукты и потребительские товары. Однако именно крупные хищения технологического оборудования и металлов заметно увеличили финансовый ущерб. Количество краж может снижаться, а сумма убытков при этом расти: преступные группы выбирают особенно дорогие перевозки. Два нападения на автомобили сопровождения стали самыми заметными эпизодами, но опубликованные данные Overhaul показывают, насколько важны мошеннические схемы без применения силы.
Что происходит с украденным оборудованием
Впрочем, исчезают далеко не все грузы бесследно. В июне полиция округа Кук в штате Иллинойс обнаружила на стоянке недалеко от Чикаго два похищенных прицепа. В одном лежали медные кабели стоимостью около $300 тыс., украденные в Алабаме. Во втором находилось оборудование для электроснабжения дата-центров примерно на $1 млн, ранее похищенное во Флориде. Владельцу стоянки запомнилось, что оба прицепа привёз один человек.
Первый груз удалось обнаружить благодаря информации о его местоположении. Это полезное уточнение к историям о подмене GPS: отслеживание остаётся рабочим средством поиска, хотя иногда преступникам удаётся его обойти. Полиция не сообщала, что обе кражи совершила одна группа, и не установила публично канал дальнейшей перепродажи. Медные кабели и оборудование для дата-центра были отдельными грузами; назначение кабелей следователи также не уточняли.
Почему эта американская история касается Польши и Литвы
Европейские экспедиторы уже сталкиваются с теми же способами обмана. 15 июня 2026 года CLECAT, европейская ассоциация транспортно-экспедиторских компаний, выпустила специальное руководство по предотвращению краж с использованием чужой корпоративной идентичности. В нём перечислены фальшивые перевозчики, взломанные аккаунты, поддельные страховые документы, адреса электронной почты, похожие на настоящие, и мошеннические изменения места доставки.
В феврале Международный союз морского страхования IUMI и европейское подразделение TAPA также предупредили о росте таких преступлений. Организации отдельно указали на ответственность операторов транспортных бирж: мошенникам проще выдавать себя за реальную компанию там, где слабо проверяют пользователей и не требуют многофакторного подтверждения входа.
По данным TAPA EMEA, за 18 месяцев по 30 июня 2026 года в Европе, на Ближнем Востоке и в Африке зарегистрировали 58 661 сообщение о преступлениях против грузов. Подтверждённая в сообщениях стоимость похищенного превышала €1 млрд, причём сведения о финансовых потерях содержались лишь в 7,8% случаев. География этих данных намного шире Евросоюза; напрямую сравнивать их с цифрами CargoNet по США и Канаде нельзя. Однако европейский рынок явно сталкивается с той же проблемой идентификации перевозчиков и контроля выдачи товаров.
Для польского или литовского перевозчика такая ситуация может возникнуть во вполне обычном рейсе. Представим условную перевозку электроники из Польши в Литву. Водитель получает документы, загружается на складе, а затем диспетчеру приходит письмо от якобы знакомого экспедитора: выгрузка переносится на другой адрес. Если почта партнёра взломана, письмо будет выглядеть убедительно. Когда выяснится, что получатель был подставным, между заказчиком, экспедитором, перевозчиком и страховщиком начнётся спор о том, кто согласовал изменение и кому фактически передали товар.
При международной автомобильной перевозке в Европе действует Конвенция CMR, регулирующая договор перевозки и ответственность сторон. Её статья 12 определяет, кто вправе изменить место доставки и при каких условиях; статья 17 устанавливает общие правила ответственности перевозчика за утрату груза между приёмкой и выдачей, а также основания для освобождения от неё. Поэтому сообщение в электронной почте само по себе ещё не доказывает, что изменить адрес распорядилось уполномоченное лицо. Итог спора зависит от документов, действий участников перевозки и обстоятельств конкретного дела.
Именно на этих этапах строятся рекомендации европейских ассоциаций и ФБР: проверка личности водителя и данных транспортной компании до погрузки, независимое подтверждение изменения маршрута по уже известному контакту, контроль страховки и фиксация того, кто забрал и кому выдал груз. Всё это требует времени и денег. Но пропажа партии стоимостью в миллионы может оказаться значительно дороже дополнительных проверок, а страховое покрытие далеко не всегда совпадает с полной стоимостью перевозимого оборудования.
Что остаётся неизвестным
Истории с нападениями на машины сопровождения пока известны прежде всего со слов расследователей и представителей отрасли; всех обстоятельств следствие публично не раскрыло. Не установлены и конечные покупатели похищенных серверов, и точный технический способ подмены координат в перевозке на $10 млн. Тем не менее взлом транспортных аккаунтов и перенаправление грузов ФБР описало как уже действующую схему, а страховая статистика подтверждает увеличение стоимости отдельных хищений.
Для перевозчика здесь особенно неприятна одна деталь: груз может исчезнуть ещё до того, как возникнут причины подозревать нападение. Документы будут выглядеть настоящими, водитель получит разрешение на погрузку, а в системе появится привычное подтверждение рейса. Поэтому следующий серьёзный спор после такой кражи, вероятнее всего, начнётся с простого вопроса: кто именно распорядился выдать груз человеку, который приехал за ним?
Обсуждение
Оставить комментарий
Ваш комментарий